美創(chuàng)解讀 | 《數(shù)據(jù)安全法》實(shí)施 企業(yè)數(shù)據(jù)安全合規(guī)技術(shù)能力建設(shè)與數(shù)據(jù)技術(shù)應(yīng)用
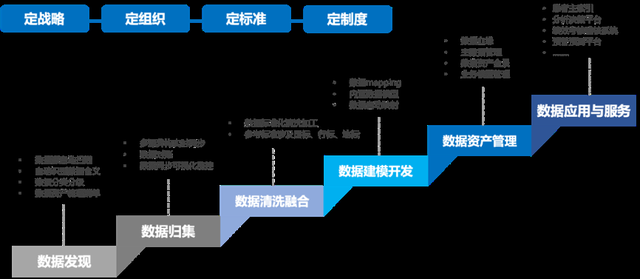
《中華人民共和國(guó)數(shù)據(jù)安全法》的正式實(shí)施,標(biāo)志著我國(guó)數(shù)據(jù)安全治理進(jìn)入法治化、體系化的新階段。這不僅是合規(guī)的硬性要求,更是重塑數(shù)據(jù)安全能力、驅(qū)動(dòng)數(shù)據(jù)技術(shù)應(yīng)用創(chuàng)新的戰(zhàn)略契機(jī)。美創(chuàng)科技結(jié)合多年數(shù)據(jù)安全實(shí)踐,從合規(guī)要求出發(fā),解讀企業(yè)如何構(gòu)建體系化的數(shù)據(jù)安全技術(shù)能力,并有效推進(jìn)數(shù)據(jù)技術(shù)的安全應(yīng)用。
一、《數(shù)據(jù)安全法》對(duì)企業(yè)提出的核心合規(guī)要求
《數(shù)據(jù)安全法》確立了數(shù)據(jù)分類(lèi)分級(jí)保護(hù)、數(shù)據(jù)安全風(fēng)險(xiǎn)評(píng)估、數(shù)據(jù)安全應(yīng)急處置、數(shù)據(jù)合法利用與流通等基本制度。企業(yè)作為數(shù)據(jù)處理者,需履行以下關(guān)鍵義務(wù):
- 建立數(shù)據(jù)分類(lèi)分級(jí)管理制度:根據(jù)數(shù)據(jù)的重要程度和敏感級(jí)別,實(shí)施差異化保護(hù)。
- 開(kāi)展數(shù)據(jù)安全風(fēng)險(xiǎn)評(píng)估:定期識(shí)別數(shù)據(jù)處理活動(dòng)中的安全風(fēng)險(xiǎn),并采取相應(yīng)措施。
- 落實(shí)數(shù)據(jù)安全防護(hù)技術(shù)措施:包括加密、脫敏、訪(fǎng)問(wèn)控制、審計(jì)追蹤等,防止數(shù)據(jù)泄露、篡改、丟失。
- 保障數(shù)據(jù)全生命周期安全:覆蓋采集、存儲(chǔ)、使用、加工、傳輸、提供、公開(kāi)等各個(gè)環(huán)節(jié)。
- 配合監(jiān)管與事件報(bào)告:發(fā)生數(shù)據(jù)安全事件時(shí),及時(shí)處置并按規(guī)定上報(bào)。
這些要求直接指向企業(yè)數(shù)據(jù)安全技術(shù)能力的建設(shè)方向——必須從單點(diǎn)防護(hù)走向體系化治理。
二、企業(yè)數(shù)據(jù)安全合規(guī)技術(shù)能力建設(shè)框架
美創(chuàng)認(rèn)為,企業(yè)應(yīng)圍繞“識(shí)別—防護(hù)—檢測(cè)—響應(yīng)—恢復(fù)”的閉環(huán),構(gòu)建自適應(yīng)數(shù)據(jù)安全技術(shù)能力。
1. 數(shù)據(jù)資產(chǎn)管理能力
核心目標(biāo):摸清數(shù)據(jù)家底,為分類(lèi)分級(jí)提供依據(jù)。
關(guān)鍵技術(shù)與應(yīng)用:
- 數(shù)據(jù)資產(chǎn)掃描與自動(dòng)發(fā)現(xiàn),識(shí)別數(shù)據(jù)庫(kù)、文件、API等各類(lèi)數(shù)據(jù)源;
- 數(shù)據(jù)分類(lèi)分級(jí)引擎,基于規(guī)則+AI實(shí)現(xiàn)敏感數(shù)據(jù)自動(dòng)識(shí)別與定級(jí);
- 數(shù)據(jù)標(biāo)簽與目錄管理,支持動(dòng)態(tài)更新和血緣追蹤。
技術(shù)應(yīng)用價(jià)值:幫助企業(yè)在合規(guī)起點(diǎn)即明確“哪些數(shù)據(jù)需要重點(diǎn)保護(hù)”,避免防護(hù)盲區(qū)。
2. 數(shù)據(jù)訪(fǎng)問(wèn)控制與權(quán)限治理能力
核心目標(biāo):確保只有合法主體、在合法場(chǎng)景下、以合法方式訪(fǎng)問(wèn)數(shù)據(jù)。
關(guān)鍵技術(shù)與應(yīng)用:
- 基于零信任架構(gòu)的動(dòng)態(tài)訪(fǎng)問(wèn)控制;
- 數(shù)據(jù)庫(kù)防火墻與統(tǒng)一身份認(rèn)證;
- 細(xì)粒度權(quán)限管理與職責(zé)分離;
- 數(shù)據(jù)權(quán)限自動(dòng)化審計(jì)與回收。
技術(shù)應(yīng)用價(jià)值:大幅降低內(nèi)部越權(quán)、賬號(hào)濫用等風(fēng)險(xiǎn),滿(mǎn)足最小必要原則。
3. 數(shù)據(jù)加密與脫敏能力
核心目標(biāo):即使數(shù)據(jù)被非授權(quán)獲取,也無(wú)法還原敏感信息。
關(guān)鍵技術(shù)與應(yīng)用:
- 透明加密、字段級(jí)加密、密鑰管理服務(wù)(KMS);
- 靜態(tài)脫敏(用于測(cè)試、開(kāi)發(fā))與動(dòng)態(tài)脫敏(用于生產(chǎn)查詢(xún));
- 令牌化與格式保留加密。
技術(shù)應(yīng)用價(jià)值:保障數(shù)據(jù)在存儲(chǔ)、使用、共享環(huán)節(jié)的機(jī)密性,尤其適用于個(gè)人信息和重要數(shù)據(jù)。
4. 數(shù)據(jù)安全審計(jì)與監(jiān)測(cè)能力
核心目標(biāo):記錄一切數(shù)據(jù)操作行為,及時(shí)發(fā)現(xiàn)異常和違規(guī)。
關(guān)鍵技術(shù)與應(yīng)用:
- 數(shù)據(jù)庫(kù)審計(jì)、API審計(jì)、文件審計(jì);
- 用戶(hù)行為分析(UEBA),建立基線(xiàn)并識(shí)別偏離;
- 實(shí)時(shí)告警與阻斷(聯(lián)動(dòng)防火墻或SOAR)。
技術(shù)應(yīng)用價(jià)值:滿(mǎn)足合規(guī)審計(jì)要求,并為事后追溯和定責(zé)提供證據(jù)鏈。
5. 數(shù)據(jù)防泄漏與溯源能力
核心目標(biāo):防止數(shù)據(jù)通過(guò)終端、網(wǎng)絡(luò)、郵件等渠道外泄,并實(shí)現(xiàn)泄密溯源。
關(guān)鍵技術(shù)與應(yīng)用:
- 網(wǎng)絡(luò)DLP、終端DLP、郵件DLP;
- 數(shù)字水印與數(shù)據(jù)指紋;
- 外發(fā)數(shù)據(jù)審批與加密。組合技術(shù)應(yīng)用可構(gòu)建多維度防線(xiàn)。
6. 數(shù)據(jù)安全應(yīng)急與恢復(fù)能力
核心目標(biāo):在事件發(fā)生后快速止血、恢復(fù)業(yè)務(wù),并滿(mǎn)足上報(bào)要求。
關(guān)鍵技術(shù)與應(yīng)用:
- 數(shù)據(jù)備份與容災(zāi)(本地+異地+云);
- 勒索軟件防護(hù)與快速恢復(fù);
- 自動(dòng)化應(yīng)急預(yù)案編排(SOAR);
- 事件取證與報(bào)告生成工具。
技術(shù)應(yīng)用價(jià)值:提升業(yè)務(wù)連續(xù)性與合規(guī)響應(yīng)速度。
三、數(shù)據(jù)技術(shù)應(yīng)用的新方向:安全與開(kāi)發(fā)并重
合規(guī)并非束縛,而是推動(dòng)數(shù)據(jù)技術(shù)安全應(yīng)用的最佳實(shí)踐。以下是美創(chuàng)觀(guān)察到的幾個(gè)趨勢(shì):
- 隱私計(jì)算:聯(lián)邦學(xué)習(xí)、安全多方計(jì)算、可信執(zhí)行環(huán)境,實(shí)現(xiàn)“數(shù)據(jù)可用不可見(jiàn)”。
- 數(shù)據(jù)編織與網(wǎng)格:在分布式架構(gòu)下以數(shù)據(jù)為中心實(shí)施安全策略,動(dòng)態(tài)適應(yīng)數(shù)據(jù)流動(dòng)。
- AI驅(qū)動(dòng)的安全運(yùn)營(yíng):利用機(jī)器學(xué)習(xí)和生成式AI提升異常檢測(cè)、自動(dòng)分類(lèi)分級(jí)和安全策略?xún)?yōu)化效率。
- DevSecOps for Data:將數(shù)據(jù)安全檢查嵌入開(kāi)發(fā)運(yùn)維流程,實(shí)現(xiàn)“安全左移”。
- 數(shù)據(jù)安全即服務(wù):企業(yè)通過(guò)訂閱方式獲取合規(guī)技術(shù)能力,降低一次性投入成本。
這些技術(shù)的應(yīng)用不僅滿(mǎn)足合規(guī),更賦能數(shù)據(jù)要素市場(chǎng)化流通與價(jià)值釋放。
四、實(shí)踐建議:分階段落地路徑
美創(chuàng)建議企業(yè)按照以下階段推進(jìn):
- 評(píng)估診斷期(3個(gè)月內(nèi)):資產(chǎn)盤(pán)點(diǎn)、分類(lèi)分級(jí)試點(diǎn)、風(fēng)險(xiǎn)評(píng)估,對(duì)標(biāo)法律條款找差距。
- 能力建設(shè)期(6-12個(gè)月):優(yōu)先建設(shè)訪(fǎng)問(wèn)控制、加密脫敏、審計(jì)監(jiān)測(cè)等核心能力。
- 體系優(yōu)化期(持續(xù)):將數(shù)據(jù)安全納入常態(tài)化運(yùn)營(yíng),引入自動(dòng)化、智能化技術(shù),并開(kāi)展內(nèi)部審計(jì)與紅藍(lán)對(duì)抗。
《數(shù)據(jù)安全法》的實(shí)施不是終點(diǎn),而是數(shù)據(jù)安全能力現(xiàn)代化建設(shè)的起點(diǎn)。企業(yè)應(yīng)當(dāng)以合規(guī)為底線(xiàn),以技術(shù)能力為支撐,最終實(shí)現(xiàn)數(shù)據(jù)安全與數(shù)據(jù)利用的動(dòng)態(tài)平衡,在數(shù)字時(shí)代贏(yíng)得信任與競(jìng)爭(zhēng)優(yōu)勢(shì)。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.njjinxin.com/product/49.html
更新時(shí)間:2026-10-18 11:43:50